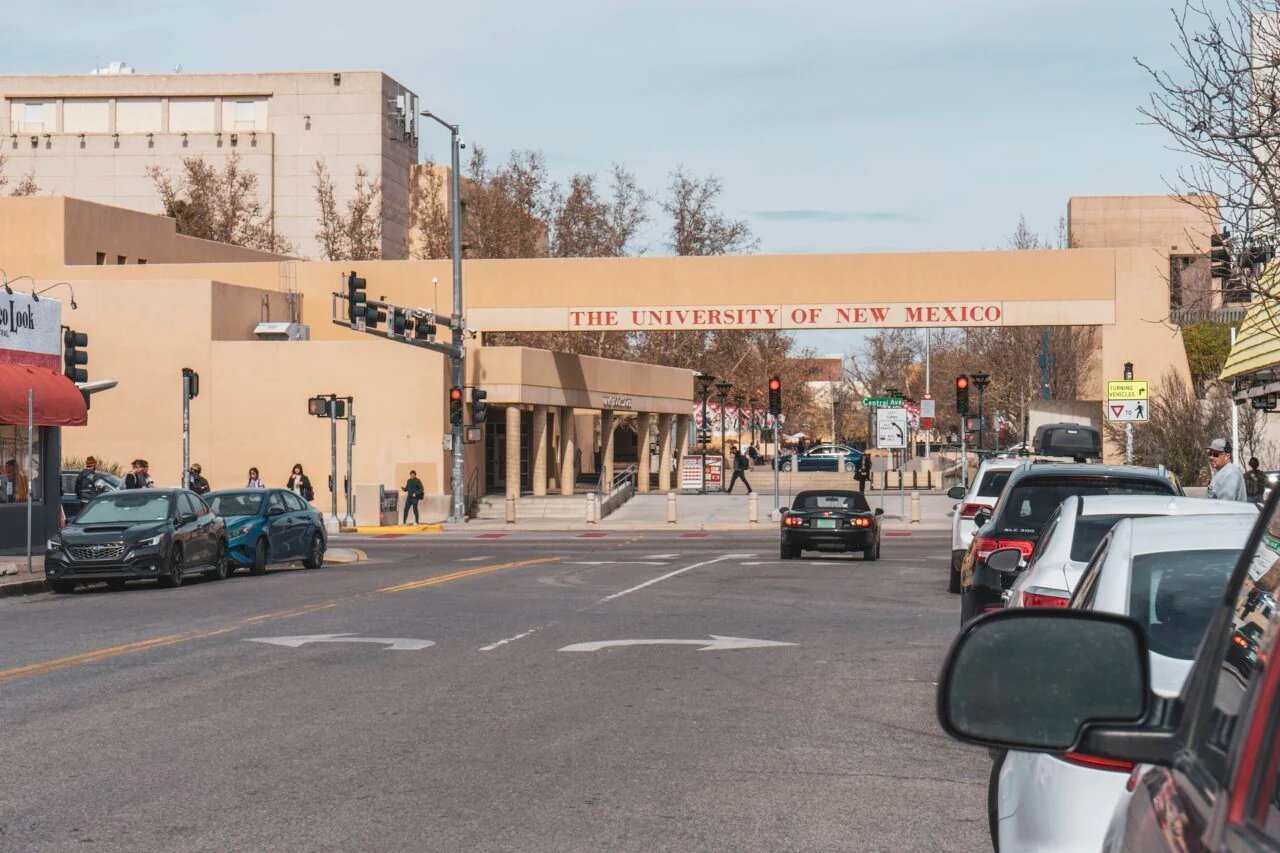
Lundi, les équipes de technologie de l'information du Centre des sciences de la santé de l'Université du Nouveau-Mexique identifié une menace de cybersécurité vers 11 heures du matin et a commencé les efforts de confinement. De 12h30 à 14h30, le système de santé a temporairement détourné le trafic des ambulances vers d'autres hôpitaux d'Albuquerque et de Santa Fe, tandis que les chirurgies ambulatoires et les rendez-vous ont été suspendus pour le reste de la journée alors que les équipes travaillaient pour protéger le réseau. Notamment, l'hôpital UNM est le seul centre de traumatologie de niveau I du Nouveau-Mexique.
Dans une mise à jour fournie par le Centre des sciences de la santé de l'UNM l'après-midi suivant, les responsables ont déclaré que les systèmes électroniques critiques étaient de nouveau en ligne. « Tous les hôpitaux de l'UNM Health sont entièrement ouverts, le trafic d'ambulances a repris ses activités normales et les cliniques ont repris les rendez-vous et les procédures régulièrement programmés », indique la mise à jour. « Leur évaluation a déterminé que l'événement a affecté certains appareils des utilisateurs finaux mais n'a pas pénétré les systèmes ou les serveurs centraux. Les équipes ont travaillé avec des partenaires externes pour sécuriser le réseau et ont informé les forces de l'ordre de l'État et du gouvernement fédéral. »
Les cours à l'École de médecine de l'UNM, à la Faculté de sciences infirmières, à la Faculté de pharmacie et à la Faculté de santé de la population sont restés annulés mardi, et les employés non essentiels du Centre des sciences de la santé ont été priés de rester chez eux. Une mise à jour ultérieure a ajouté : « Les cours et les activités de recherche au Centre des sciences de la santé de l’UNM ont repris mercredi et les opérations cliniques dans tous les établissements de santé de l’UNM sont pleinement fonctionnelles. »
L'incident fait toujours l'objet d'une enquête criminelle, ce qui pourrait avoir limité ce que l'université a partagé publiquement. L'UNM n'a pas décrit l'événement comme une attaque de ransomware.
BYOD revendique la responsabilité et présente des excuses
Pendant que tout cela se passait, un groupe de hackers appelé BYOD a également répertorié l'Université du Nouveau-Mexique sur son site de fuite de données, qui fonctionne comme un service caché de Tor. Le message affirmait que 36 000 machines avaient été compromises sur le campus principal et dans le secteur hospitalier, ainsi que deux bases de données Oracle, les systèmes Oracle HR et Payroll, les dossiers des étudiants, les e-mails internes, les listes de dossiers de santé électroniques et d'autres données. De plus, il prétendait détenir les informations personnelles identifiables de chaque étudiant et employé, y compris les numéros de sécurité sociale.
« C'est tout votre réseau et votre infrastructure qui sont compromis, l'université entière COMPLÈTEMENT », indique la liste, selon une republication via Dark Web Informer. » De toute façon, vous savez où nous trouver (onglet contact). Nous vous descendrons lorsque la communication sera établie entre notre équipe et la vôtre. «
Mardi, BYOD a publié une mise à jour proposant des clés de décryptage gratuites pour les appareils verrouillés restants dans le secteur hospitalier uniquement. Le message complet disait :
« Nous offrons gratuitement la clé de décryptage pour le reste des appareils verrouillés (UNIQUEMENT pour le secteur hospitalier). Nous ne savions pas qu'il s'agissait de machines en cours d'exécution liées à l'assistance aux patients en temps réel (nous la garderions verrouillée s'il s'agissait uniquement de rendez-vous, d'informations sur les patients + de données de recherche), nous allons toujours conserver les données, mais nous fournirons la clé de décryptage pour le secteur hospitalier uniquement. N'hésitez pas à nous contacter sur Session. Pour tout patient concerné, veuillez nous fournir une preuve, et nous vous paierons jusqu'à 2 500 $ chacun pour la gêne occasionnée. Nous sommes désolés une fois de plus. Nous avons de la morale et du cœur, nous ne sommes pas des méchants, mais nous continuerons à tenir les entreprises responsables de la mauvaise sécurité conduisant à la compromission des données de nos clients.
À la suite d’un incident de cybersécurité, les responsables peuvent tenter d’exploiter l’inquiétude du public par le biais d’escroqueries supplémentaires, notamment de fausses offres de paiement ou d’indemnisation. pic.twitter.com/0nfSoRj3UB
– Sciences de la santé de l’UNM (@UNMHSC) 28 octobre 2026
On ne sait pas si BYOD a fourni une aide au décryptage ayant contribué à la restauration des systèmes du Centre des sciences de la santé de l'UNM. Le Centre des sciences de la santé de l'UNM n'a pas immédiatement répondu à une demande de commentaires sur ce point de Gizmodo au moment de la publication. Les déclarations publiques de l'université n'ont pas confirmé les affirmations du BYOD, de sorte que l'étendue de ces affirmations reste à ce jour non vérifiée.
Ce qui se rapproche le plus d'une déclaration publique concernant le BYOD a été inclus dans une mise à jour de mercredi de l'UNMqui déclare : « À la suite d’un incident de cybersécurité, les responsables peuvent tenter d’exploiter l’inquiétude du public par le biais d’escroqueries supplémentaires, notamment de fausses offres de paiement ou d’indemnisation. »
Le communiqué affirme également que « l’UNM n’a fait de concessions avec aucun groupe derrière la menace ».
Qu’est-ce que le BYOD ?
BYOD est un groupe de ransomwares relativement nouveau qui a fait son apparition il y a environ un mois. Selon BleepingComputer, le le site de fuite du groupe répertorie six victimes jusqu'à présent, y compris T-Mobile, et il a déjà publié des données qu'il prétend avoir volées à trois d'entre eux. Le groupe a décrit son activité comme une forme de « pentesting » destinée à exposer les vulnérabilités et à responsabiliser les responsables du traitement des données.
L'une de ses premières cibles était Trump Mobile, où le groupe a publié une base de données contenant ce qu'il prétendait être 3 615 dossiers de clients. Les journalistes et les chercheurs en sécurité ont ensuite vérifié que certaines parties des données étaient authentiques. Le fichier divulgué contenait de vrais noms, adresses e-mail, numéros de téléphone, adresses physiques et détails de la commande. Selon Résumé international du cyberespaceles dossiers associés au directeur de l'information de la Trump Organization, Eric Brunnett, et au membre du Congrès américain Mike Kelly ont été inclus dans les données. BYOD a allégué que la violation s'était produite après qu'un logiciel malveillant ait infecté un appareil de la société partenaire Liberty Mobile, et a affirmé que Trump Mobile avait répondu en affirmant qu'il n'avait pas d'équipe de sécurité pour gérer l'incident.
Les excuses publiques et les offres de clés de déchiffrement gratuites émanant de groupes de ransomwares sont rares, mais elles ne sont pas totalement sans précédent. En janvier 2023, le groupe LockBit a officiellement s'est excusé pour une attaque sur l'Hospital for Sick Children de Toronto après qu'un affilié a violé les règles internes interdisant de cibler les établissements médicaux. LockBit a déclaré avoir bloqué l'affilié et publié un décrypteur gratuit. L'hôpital plus tard dit il n'avait pas payé de rançon et restaurait les systèmes à partir de sauvegardes.
D'autres exemples similaires de ce type d'activité incluent La gestion par Conti de l'attaque du Health Service Executive irlandais et la libération d'un passe-partout par TeslaCrypt.
Vous pouvez lire l’article original (en Angais) sur le bloggizmodo.com