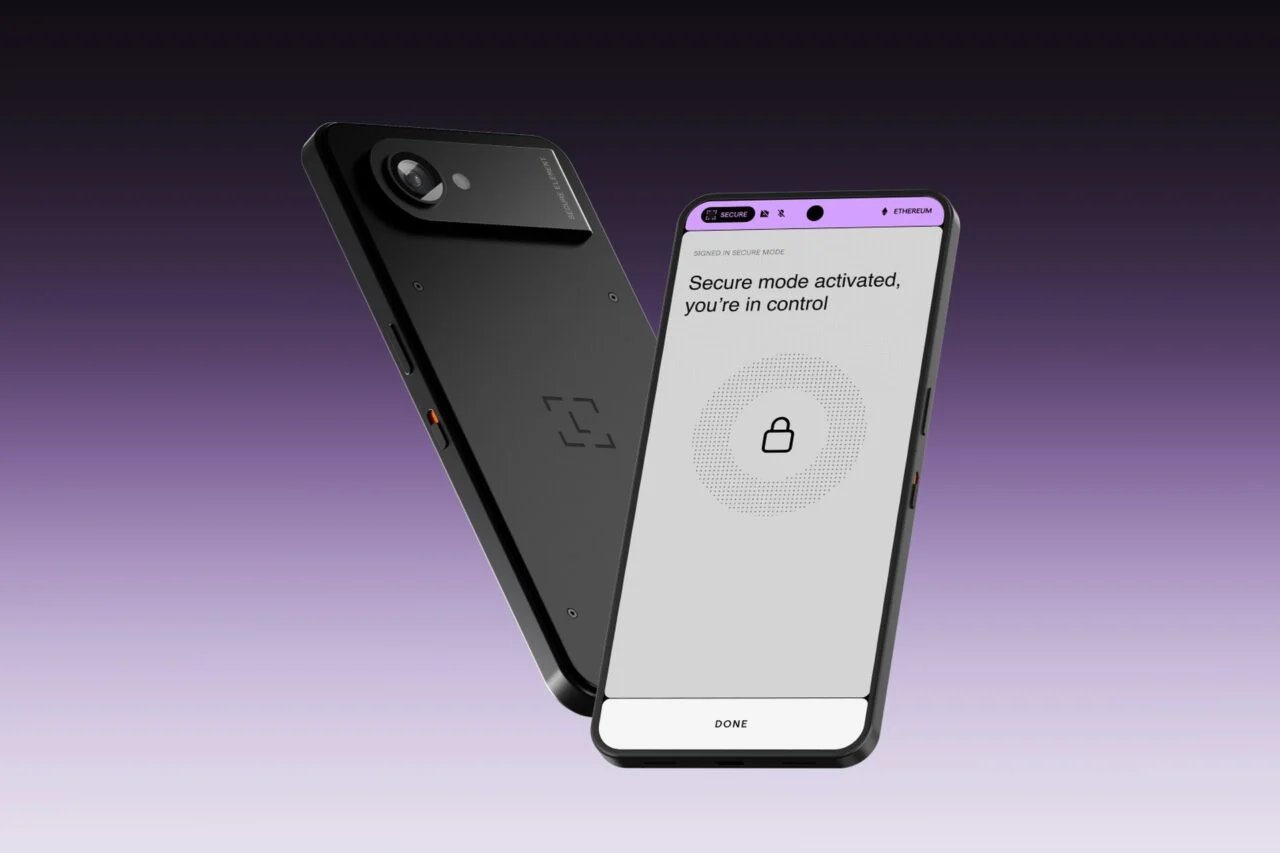
Le fabricant de portefeuilles matériels cryptographiques Ledger est toujours confronté à une attaque de chaîne d'approvisionnement sur ses appareils qui La société d'analyse en chaîne Bitquery est désormais liée à 102 millions de dollars provenant de 324 portefeuilles.bien que Ledger n'ait pas confirmé ce chiffre. Mais cela n'empêche pas l'entreprise de dévoiler un nouvel appareil qui ressemble et agit beaucoup comme un téléphone Android traditionnel, avec une variété de modifications axées sur la sécurité.
Le Ledger Atom, annoncé jeudi, est livré avec une puce sécurisée qui contrôle l'écran, un commutateur de confidentialité physique et des commandes intégrées pour les agents IA. Il devrait commencer à être expédié l'été prochain, avec une édition Founders au prix de 849 $ et un prix régulier de 899 $ après le lancement. Les acheteurs peuvent en réserver un aujourd'hui avec un dépôt remboursable de 100 $.
Aujourd'hui marque un nouveau chapitre pour @Grand livre. Nous présentons Ledger Atom™️, un dispositif de sécurité et de confidentialité conçu pour protéger tout ce que vous appréciez.
Ledger Atom exécute vos applications quotidiennes, avec une puce sécurisée, un écran sécurisé et Ledger OS™️ pour les moments qui comptent. Votre argent. Ton… pic.twitter.com/63uOvHsYpO
—Pascal Gauthier @Ledger (@_pgauthier) 15 octobre 2026
Pascal Gauthier, PDG de Ledger a lancé l'appareil sur X comme quelque chose de bien plus grand qu’un endroit pour stocker des clés cryptographiques. « Ledger Atom exécute vos applications quotidiennes, avec une puce sécurisée, un écran sécurisé et Ledger OS™ pour les moments qui comptent », a écrit Gauthier. « Tout ce qui est important pour vous, sécurisé par Ledger. »
Qu'y a-t-il sous le capot
Sur le papier, l'Atom se lit comme un téléphone de milieu de gamme. Il dispose d'un écran AMOLED de 6,77 pouces qui ne fonctionne qu'à 60 Hz, d'une puce Qualcomm Dragonwing plutôt que d'un Snapdragon, d'une caméra arrière de 50 MP, d'une batterie de 4 000 mAh remplaçable par l'utilisateur et d'un capteur d'empreintes digitales. selon un article de The Verge. Il se connecte aux réseaux 4G et 5G via une eSIM pour les données uniquement, il ne peut donc pas passer ou recevoir d'appels réguliers, envoyer des SMS ou même joindre les services d'urgence. « Il n'est pas conçu pour remplacer votre téléphone » Ledger dit sur son site Internet.
Le responsable des relations publiques de Ledger, Phillip Costigan, a déclaré à The Verge que la société avait reconnu qu'il était peu probable qu'elle construise un appareil capable de rivaliser avec les meilleurs téléphones Android en termes d'appareils photo et d'autres spécifications, elle n'a donc pas essayé.
Le commutateur de confidentialité de l'appareil coupe physiquement l'alimentation de la caméra et du microphone. Lorsqu'un utilisateur fait quelque chose de sensible, comme approuver une transaction, l'Atom passe dans ce que Ledger appelle le mode sécurisé. Ledger OS, fonctionnant sur une puce d'élément sécurisé distincte, prend en charge la totalité de l'écran et la caméra, le microphone et les autres capteurs sont désactivés.
Le reste du temps, l'Atom exécute des applications Android normales, il est donc destiné à être utile pour bien plus que de simples applications de cryptographie. Le site Web de Ledger indique également qu'une fonctionnalité à venir permettra aux utilisateurs de crypter un message dans une application de messagerie avant de l'envoyer, en utilisant GPG/OpenPGP, afin que seul le système d'exploitation Ledger sur un autre Atom puisse le déchiffrer. Solana Mobile a annoncé que son application Seeker, qui combine le Solana dApp Store et un portefeuille, viendra préinstallé sur l'appareil.
Ledger s’appuie également sur le battage médiatique des agents IA. Grâce à une nouvelle fonctionnalité appelée Intention de l'agent du grand livreles agents peuvent proposer des transactions, mais un humain doit les approuver sur un appareil Ledger. Ledger indique qu'Agent Intent sera directement intégré à la plate-forme d'agents IA OpenClaw, afin que les utilisateurs puissent enregistrer leurs agents OpenClaw et autoriser leurs actions sur un appareil Ledger dès le premier jour.
Plus particulièrement, compte tenu de l'attaque récente et potentiellement en cours de la chaîne d'approvisionnement, l'Atom est doté d'un certain nombre de fonctionnalités anti-falsification qui, selon Ledger, auraient protégé contre les implants trouvés dans ses appareils existants. « Le boîtier de protection Core bloquera explicitement les implants de lecteurs d'écran lors de l'incident de ce week-end », a déclaré un porte-parole de Ledger.
Ce boîtier entoure l'élément sécurisé, le microcontrôleur et le FPGA de l'appareil, et il est conçu pour détecter toute tentative de forage ou d'ouverture de cette zone. L'Atom peut également détecter lorsque son écran ou sa façade arrière est retiré, et la façade arrière est associée à chaque appareil afin qu'elle ne puisse pas être échangée même avec une véritable coque d'un autre Atom. Les capteurs d'effraction fonctionnent sur leur propre batterie, ils continuent donc à fonctionner même lorsque l'appareil est éteint, et l'emballage est conçu pour indiquer s'il a été ouvert avant qu'il ne parvienne à l'acheteur. D'après Le BlocLedger prévoit de vendre initialement l'Atom uniquement via son propre site Web.
Mauvais moment pour une annonce de produit
Bien que Ledger affirme que l'Atom aiderait à se prémunir contre le type d'attaque de la chaîne d'approvisionnement qui a affecté l'entreprise pendant une période encore indéterminée, le moment choisi pour l'annonce est toujours difficile à ignorer.
Les problèmes pour Ledger ont commencé la semaine dernière, lorsque les portefeuilles des utilisateurs ont commencé à s'épuiser et que des rapports ont révélé que certains appareils Ledger avaient été falsifiés avant d'atteindre les clients. Ledger a depuis confirmé le fonctionnement de l'attaque. Un implant caché à l'intérieur du portefeuille lit la phrase de récupération de 24 mots sur l'écran de l'appareil pendant la configuration et l'envoie via une connexion cellulaire. Grand livre demandé aux revendeurs et distributeurs en Asie du Sud-Est et à Hong Kong pour suspendre leurs ventes, et le groupe de vente au détail allemand MediaMarktSaturn a retiré les portefeuilles Ledger de ses étagères.
Ledger a déclaré que tous les cas confirmés concernaient des appareils vendus via CryptoBilis, un revendeur en Asie du Sud-Est. Mercredi, l'équipe de sécurité de Ledger l'a déclaré appareils inspectés provenant des stocks des détaillants et des distributeurs dans toute l'Allemagne et n'a trouvé aucun signe de falsification. « Aucune perte de fonds liée aux implants n'a été signalée nulle part en Europe », a écrit la société. Ledger a ajouté qu'il n'avait pas encore pu examiner les appareils présentés en ligne et a invité leur propriétaire à les envoyer.
Ledger Nano X reçu de @0xJohannes_ (qui l'a acheté à MediaMarkt en Allemagne) a confirmé le bug (il en a envoyé un autre à @Grand livre).
Ce n’est pas une nouveauté et des mesures ont déjà été prises, la prochaine question sera de comprendre comment cela s’est terminé en Allemagne… pic.twitter.com/UrmqJQwCsp-Mark Karpelès (@MagicalTux) 15 octobre 2026
Cependant, Mark Karpelès, l'ancien PDG de Mt. Gox qui a vécu un petit arc de rédemption tout au long de cet épisode, a déclaré jeudi matin qu'il avait confirmé un implant dans un Ledger acheté chez MediaMarkt en Allemagne. « Ledger Nano X reçu de @0xJohannes_ (qui l'a acheté à MediaMarkt en Allemagne) a confirmé un bug (il en a envoyé un autre à @Ledger) », Karpelès a écrit. Ledger n'a pas encore indiqué s'il avait examiné l'appareil spécifique qui aurait été envoyé à son équipe. Karpelès a élaboré un base de données publique des implants qu'il a vus et confirmés.
Ledger fait également face à des critiques croissantes sur ce qu'il a fait au milieu des signes avant-coureurs avant le début des vols. Le pirate informatique Joe Grand a donné un conférence détruire un implant trouvé dans un Ledger Nano X contrefait qui a fait surface pour la première fois dans un article Reddit d'août 2025. « Ledger a été averti en mars dernier des implants par le pirate informatique @joegrand, mais n'a apparemment pas fait grand-chose car personne n'avait encore utilisé d'implants pour voler des crypto-monnaies », le journaliste de sécurité Kim Zetter a écrit.
Ledger a été averti en mars dernier des implants par un pirate informatique @joegrand mais apparemment, il n’a pas fait grand-chose car personne n’avait encore utilisé d’implants pour voler des crypto-monnaies. Cela a changé la semaine dernière avec le braquage de centaines de comptes. Il existe des preuves que des graines volées ont été envoyées à des serveurs à Hong Kong https://t.co/UIQgeTcs9U
-Kim Zetter (@KimZetter) 13 octobre 2026
Tai Zen, éducateur en cryptographie, affirme avoir envoyé plusieurs registres compromis à l'équipe de sécurité de l'entreprise dès janvier. Il n'a pas publié de photos pour étayer ses dires, mais Tone Vays, un trader de longue date en bitcoins, s'est porté garant de son compte. « Mon ami @HeyTaiZen a découvert cela il y a environ 6 mois, il m'a appelé à ce sujet en août ou début septembre et se plaignait du fait que @Ledger ignorait ses découvertes alors qu'il faisait de son mieux pour avertir l'entreprise. » Vays a écrit.
Vous pouvez lire l’article original (en Angais) sur le bloggizmodo.com